
EN|FR
Solutions
« Hébergé au Canada » indique où se trouvent les données d'appel, pas qui les contrôle. Ce guide explique la différence entre résidence et souveraineté des données, ce que prévoient la LPRPDE, la Loi 25 et le CLOUD Act pour les appels par IA, les quatre niveaux de souveraineté et neuf questions à poser à tout fournisseur d'IA vocale.
Lorsqu'un fournisseur d'IA vocale affirme que vos données sont « hébergées au Canada », il répond à une seule question : où se trouvent-elles? La souveraineté numérique au Canada soulève des questions plus larges. Qui contrôle ces données? Quelles lois s'appliquent? Qui pourrait être contraint de les communiquer? Pour les appels traités par l'IA, la réponse est rarement simple, puisqu'un seul appel mobilise plusieurs technologies, souvent exploitées par différentes entreprises. Voici comment évaluer les risques et choisir un fournisseur en connaissance de cause.
La souveraineté numérique concerne la capacité de contrôler les données, les infrastructures et les systèmes numériques, ainsi que les règles juridiques qui encadrent leur utilisation. Dans le contexte des entreprises, elle soulève notamment des questions de propriété, d'accès, de juridiction et de protection des renseignements personnels.
Le gouvernement du Canada définit la souveraineté des données comme le « droit du Canada de contrôler l'accès à ses informations numériques et leur divulgation », sous réserve des lois canadiennes (gouvernement du Canada, 2018). Pour une entreprise, le principe s'applique à ses propres données et à celles de ses clients. Qui peut y accéder? Qui pourrait être contraint de les communiquer? Et selon les lois de quel pays?
La souveraineté numérique est aussi devenue une priorité nationale. La stratégie canadienne en matière d'intelligence artificielle, publiée en juin 2026, présente la création d'une fondation canadienne d'IA souveraine comme l'un de ses piliers et souligne que des entreprises canadiennes stockent des données sensibles dans des juridictions étrangères (AI for All, 2026).
La résidence des données concerne leur emplacement. Les données sont stockées, et idéalement traitées, au Canada. La souveraineté des données concerne plutôt le contrôle : qui les détient, qui peut y accéder et quelles lois s'appliquent.
Un fournisseur d'IA vocale peut garantir la résidence des données sans garantir leur souveraineté. S'il loue des serveurs canadiens auprès d'une entreprise américaine de services infonuagiques, les données se trouvent au Canada, mais le fournisseur pourrait tout de même être contraint par les autorités américaines de les communiquer. Le cadre fédéral le précise : le stockage des données au Canada ne garantit pas qu'elles échappent aux tribunaux étrangers (gouvernement du Canada, 2025).
| Résidence des données | Souveraineté des données | |
|---|---|---|
| Question principale | Où se trouvent les données? | Qui contrôle les données? |
| Ce que cela couvre | Lieu de stockage et de traitement | Propriété, juridiction, accès et clés de chiffrement |
| Preuve habituelle | « Hébergé au Canada » | Fournisseur sous contrôle canadien, accès contrôlé et clés détenues par le client |
| Protection contre les demandes légales étrangères | Pas à elle seule | Peut réduire l'exposition, selon la configuration |
Un seul appel traité par l'IA génère plusieurs types de données, et chacun peut être pris en charge par un fournisseur différent, dans un pays différent. Pour évaluer la souveraineté numérique, il faut donc examiner l'ensemble du parcours des données, pas seulement l'emplacement des serveurs.
Pour comprendre comment les différents composants s'articulent pendant un appel, consultez le fonctionnement de l'IA vocale.
| Données générées par un appel | Destination habituelle | Question à poser au fournisseur |
|---|---|---|
| Audio de l'appel en direct | Opérateur téléphonique, puis serveurs de l'agent | Quel opérateur est utilisé et où se trouvent ses serveurs? |
| Transcription en direct | Fournisseur de reconnaissance vocale | La reconnaissance vocale est-elle exécutée au Canada? |
| Propos de l'appelant et données client récupérées dans le CRM | Fournisseur du modèle de langage | Le modèle est-il exécuté au Canada ou appelé par l'intermédiaire d'une API étrangère? |
| Réponse vocale de l'agent | Fournisseur de synthèse vocale | La synthèse vocale est-elle exécutée au Canada? |
| Enregistrement de l'appel | Système de stockage | Où est-il stocké et pendant combien de temps? |
| Transcription et résumé après l'appel | Base de données de la plateforme et CRM | Où se trouve la base de données? |
| Journaux et données de surveillance | Outils de surveillance, parfois fournis par des tiers | Les journaux contiennent-ils des renseignements sur l'appelant et où sont-ils conservés? |
| Sauvegardes | Emplacement de sauvegarde | Les sauvegardes sont-elles également conservées au Canada? |
| Accès du personnel de soutien et des administrateurs | Personnel et sous-traitants du fournisseur | Depuis quels pays le personnel peut-il accéder aux données? |
Le modèle de langage est un angle mort fréquent. Une plateforme peut stocker les enregistrements au Canada tout en envoyant chaque échange conversationnel à un modèle hébergé aux États-Unis. Les données sont alors « stockées au Canada », mais quittent tout de même le pays plusieurs fois au cours d'un appel.
C'est aussi pourquoi le choix de l'architecture est important. Avec une architecture ouverte, chaque composant peut être choisi en fonction de son lieu d'exécution, et pas seulement de ses performances.
Aucune loi canadienne n'interdit de façon générale l'envoi de données d'appels à l'extérieur du pays. Les entreprises doivent toutefois demeurer responsables des renseignements personnels qu'elles traitent et informer les personnes concernées. Au Québec, elles doivent aussi évaluer les risques avant certains transferts hors de la province.
La Loi sur la protection des renseignements personnels et les documents électroniques (LPRPDE), la loi fédérale applicable au secteur privé, n'interdit pas le transfert de renseignements personnels à un fournisseur situé dans un autre pays à des fins de traitement. L'entreprise qui a recueilli les renseignements demeure responsable de leur protection. Elle doit assurer un niveau de protection comparable au moyen de son contrat avec le fournisseur et devrait informer les personnes que leurs renseignements pourraient être traités à l'étranger et accessibles aux tribunaux ou aux autorités étrangères (Commissariat à la protection de la vie privée du Canada, 2009).
Depuis le 22 septembre 2023, une entreprise doit réaliser une évaluation des facteurs relatifs à la vie privée (ÉFVP) avant de communiquer des renseignements personnels recueillis au Québec à l'extérieur de la province, y compris vers une autre province canadienne. L'évaluation tient compte de la sensibilité des renseignements, de leur utilisation, des mesures de protection et du cadre juridique du lieu de destination. Le transfert ne peut avoir lieu que si les renseignements bénéficient d'une protection adéquate et qu'une entente écrite encadre leur communication (McCarthy Tétrault).
Pour l'IA vocale, cela signifie que chaque fournisseur situé à l'extérieur du Québec et intervenant dans le traitement d'un appel doit être pris en compte dans l'évaluation.
Le projet de loi C-36, présenté le 15 juin 2026, remplacerait la partie de la LPRPDE applicable au secteur privé par une nouvelle loi intitulée Protecting Privacy and Consumer Data Act. Parmi les changements proposés, il imposerait une évaluation des facteurs relatifs à la vie privée avant le transfert de renseignements personnels à l'extérieur du Canada et augmenterait les sanctions jusqu'à 10 millions de dollars ou 3 % du chiffre d'affaires mondial, et jusqu'à 25 millions de dollars ou 5 % pour les infractions les plus graves. En octobre 2026, il s'agit toujours d'un projet de loi et non d'une loi en vigueur (Gowling WLG). Son prédécesseur, le projet de loi C-27, est mort au feuilleton après la prorogation du Parlement en janvier 2025.
Certains secteurs et organismes publics sont soumis à des exigences plus strictes, notamment en vertu des lois provinciales sur la protection des renseignements de santé et de certaines clauses contractuelles concernant l'emplacement des données dans le secteur public. Si vous travaillez dans la santé, la finance ou avec des clients gouvernementaux, vérifiez les règles applicables à votre secteur avant de choisir un fournisseur.
La loi américaine CLOUD Act de 2018 permet aux autorités américaines d'obliger une entreprise relevant de la juridiction américaine à produire des données en sa possession, sous sa garde ou sous son contrôle, même si elles sont stockées à l'extérieur des États-Unis. Cela peut inclure une filiale canadienne contrôlée de manière importante par une société mère américaine. Une entreprise détenue et gérée entièrement au Canada peut se trouver hors de ce champ d'application, selon les circonstances (BLG, 2026).
Pour l'IA vocale, la question n'est donc pas seulement de savoir où se trouvent les serveurs, mais aussi qui détient chaque fournisseur intervenant dans le traitement de l'appel.
La souveraineté n'est pas une caractéristique binaire. Elle se décline en quatre niveaux, chacun réduisant une partie des risques laissés par le niveau précédent.
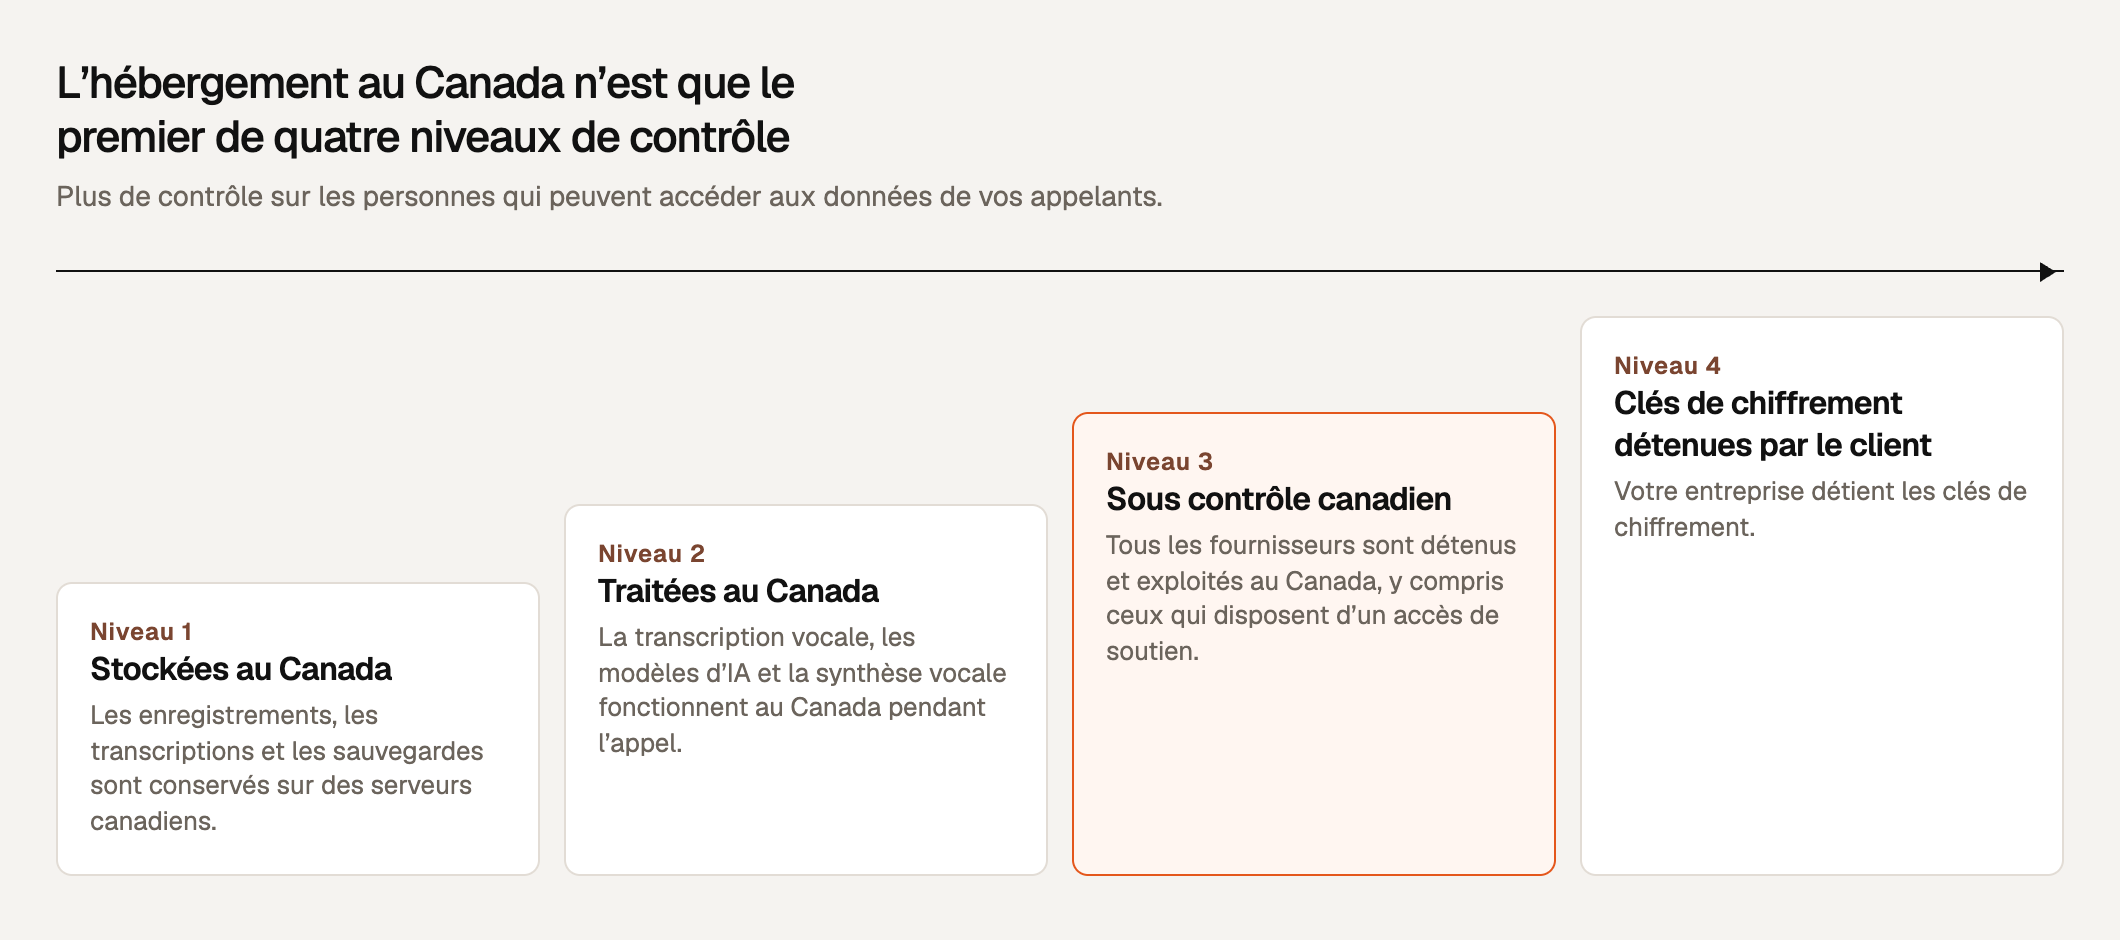
Même pour les gouvernements, une souveraineté complète demeure difficile à atteindre. Le cadre fédéral indique qu'il est impossible pour le gouvernement du Canada d'atteindre un état de souveraineté numérique complète, compte tenu de l'interconnexion des systèmes numériques. Le même document indique que le gouvernement n'a trouvé aucun cas documenté de gouvernements étrangers cherchant à accéder aux données d'entreprises canadiennes détenues par des fournisseurs (gouvernement du Canada, 2025).
L'approche pratique consiste à évaluer les risques et à choisir un niveau de souveraineté adapté à la sensibilité des appels.
| Type d'appels | Niveau à viser |
|---|---|
| Demandes générales, heures d'ouverture et réservations simples | Niveau 1 ou 2 |
| Comptes clients, paiements et renseignements personnels | Niveau 2 au minimum |
| Renseignements de santé, dossiers juridiques ou financiers | Niveau 3 |
| Clients gouvernementaux ou du secteur public | Niveau 3 ou 4, selon le contrat |
La mention « hébergé au Canada » sur un site Web constitue un point de départ, pas une réponse complète. Ces neuf questions permettent de mieux déterminer le niveau de souveraineté réellement offert.
Un fournisseur qui répond clairement aux neuf questions, par écrit, vous permet de mieux évaluer les risques et de justifier votre choix auprès de vos clients et de vos auditeurs.
Vatel affirme respecter pleinement la Loi 25 du Québec. Par défaut, un agent Vatel utilise des fournisseurs situés aux États-Unis et en Europe. Pour les clients qui en ont besoin, Vatel peut configurer un agent de manière à ce que l'hébergement, la reconnaissance vocale, le modèle de langage et la synthèse vocale soient tous exécutés au Canada. Cette configuration correspond au niveau 2.
Vatel peut également se connecter par l'intermédiaire de l'opérateur téléphonique que vous utilisez déjà, afin que la ligne téléphonique puisse elle aussi demeurer canadienne. La conservation zéro donnée (Zero Data Retention) est offerte par les fournisseurs de reconnaissance et de synthèse vocales. La durée de conservation est configurable de 24 heures à 2 ans. Les enregistrements peuvent être désactivés pour les appels sensibles, et toutes les données sont chiffrées en transit et au repos.
Selon les informations fournies par Vatel, vous conservez la propriété de vos données. La liste complète des sous-traitants est publique et les données d'appels permettant d'identifier une personne ne sont jamais utilisées pour entraîner des modèles. Les conditions d'utilisation de Vatel sont régies par le droit québécois et une entente sur le traitement des données est disponible pour soutenir votre évaluation des facteurs relatifs à la vie privée. Les certifications SOC 2 Type II et ISO 27001 sont en cours.
Vous souhaitez savoir où chaque composant d'un appel Vatel est exécuté? Réservez une démonstration
Plus de questions ? sales@vatel.ai
Non. La LPRPDE permet le traitement de renseignements personnels à l'extérieur du Canada. L'entreprise demeure toutefois responsable de ces renseignements, doit les protéger au moyen d'ententes appropriées et devrait informer les personnes concernées qu'ils peuvent être traités à l'étranger.
Non. Elle exige une évaluation des facteurs relatifs à la vie privée avant certains transferts ainsi qu'une entente écrite. Le transfert ne peut avoir lieu que si les renseignements bénéficient d'une protection adéquate.
Elle permet la résidence des données, mais pas nécessairement une souveraineté complète. Les données se trouvent au Canada, mais le fournisseur peut être assujetti à des demandes légales étrangères, notamment en vertu du CLOUD Act. Le contrôle des clés de chiffrement par le client peut réduire certains risques.
Cela dépend de la nature des appels. Pour les demandes générales, le stockage et le traitement au Canada peuvent suffire. Si les appelants communiquent des renseignements de santé, des informations financières ou des détails juridiques, ou si les contrats des clients l'exigent, un niveau de protection plus élevé peut être nécessaire.
Un nuage souverain est une infrastructure infonuagique conçue pour que les données, les opérations et les mécanismes de contrôle répondent aux exigences juridiques et de gouvernance d'une juridiction donnée. Le degré de souveraineté dépend notamment de la propriété de l'infrastructure, des droits d'accès, de la gestion des clés et des lois applicables.